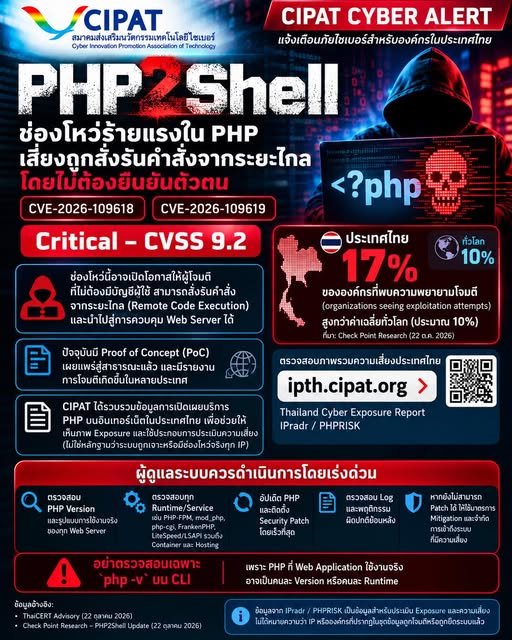
สมาคมส่งเสริมวัตกรรมเทคโนโลยีไซเบอร์ (CIPAT) ขอแจ้งเตือนหน่วยงานและผู้ดูแลระบบในประเทศไทย ให้เร่งตรวจสอบระบบ Web Server และ Web Application ที่ใช้งาน PHP หลังพบช่องโหว่ร้ายแรงระดับ Critical
รายละเอียดช่องโหว่
- ชื่อช่องโหว่: PHP2Shell
- รหัสอ้างอิง: CVE-2026-109618 และ CVE-2026-109619
- ระดับความรุนแรง: Critical – CVSS 9.2
- ผลกระทบ: ช่องโหว่นี้อาจเปิดโอกาสให้ผู้โจมตีสามารถสั่งรันคำสั่งจากระยะไกล (Remote Code Execution: RCE) โดยไม่ต้องยืนยันตัวตน และอาจนำไปสู่การเข้าควบคุม Web Server ได้อย่างสมบูรณ์
ข้อมูลจาก Check Point Research ระบุว่า ประเทศไทยพบองค์กรที่มีความพยายามโจมตีที่เกี่ยวข้องประมาณ 17% สูงกว่าค่าเฉลี่ยทั่วโลกที่ประมาณ 10%
*หมายเหตุ: ตัวเลข 17% ดังกล่าวหมายถึงการพบความพยายามโจมตี (exploitation attempts) ไม่ได้หมายความว่า 17% ขององค์กรในประเทศไทยถูกเจาะระบบสำเร็จ
CIPAT ได้รวบรวมข้อมูลการเปิดเผยบริการ PHP บนอินเทอร์เน็ตในประเทศไทย เพื่อช่วยให้หน่วยงานเห็นภาพ Exposure และใช้ประกอบการประเมินความเสี่ยง
🔎 ตรวจสอบภาพรวมความเสี่ยงประเทศไทย: ipth.cipat.org
ข้อแนะนำสำหรับผู้ดูแลระบบ (ดำเนินการโดยเร่งด่วน)
- ตรวจสอบ PHP Version และ Runtime ที่ Web Application ใช้งานจริง
- ตรวจสอบครอบคลุม: PHP-FPM, mod_php, php-cgi, FrankenPHP, LiteSpeed/LSAPI, Container และ Hosting
- อัปเดต PHP และติดตั้ง Security Patch โดยเร็วที่สุด
- ตรวจสอบ Log และพฤติกรรมผิดปกติย้อนหลัง
- หากยังไม่สามารถ Patch ได้: ให้ใช้มาตรการ Mitigation และจำกัดการเข้าถึงระบบที่มีความเสี่ยงทันที
⚠️ ข้อควรระวัง: อย่าตรวจสอบเฉพาะคำสั่ง php -v บน CLI เพียงอย่างเดียว เพราะ PHP ที่ Web Application ใช้งานจริงอาจเป็นคนละ Version หรือคนละ Runtime กับระบบหลัก
หมายเหตุ: ข้อมูลจาก IPradr / PHPRISK เป็นข้อมูลสำหรับประเมิน Exposure และความเสี่ยง ไม่ได้หมายความว่า IP หรือองค์กรที่ปรากฏถูกโจมตีหรือถูกยึดระบบแล้ว
หลักปฏิบัติสำคัญ: Check • Patch • Monitor
สมาคมส่งเสริมวัตกรรมเทคโนโลยีไซเบอร์ (CIPAT)